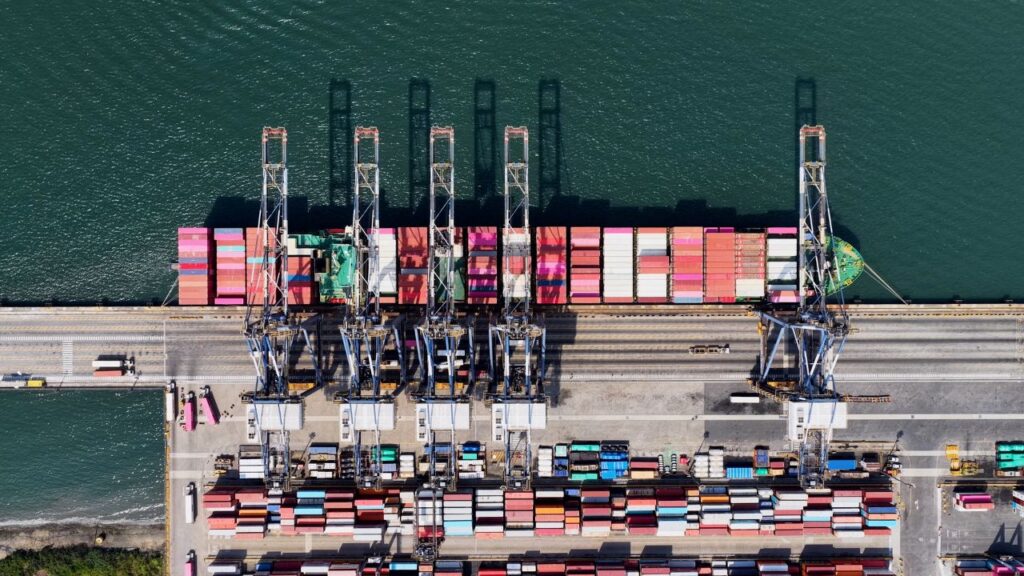
A instabilidade recente nos sistemas digitais do Porto de Santos, somada aos relatos sobre uma possível invasão cibernética e pedidos de resgate para a retomada dos serviços, recolocou no centro do debate um tema crítico para a infraestrutura nacional: a vulnerabilidade de operações essenciais a ataques digitais.
Como principal complexo portuário do país, Santos tem papel estratégico na logística brasileira. Por isso, qualquer interrupção, mesmo parcial, acende um alerta que vai além do ambiente tecnológico e alcança toda a cadeia de carga, transporte, armazenagem e comércio exterior.
Em um cenário em que ataques cibernéticos deixaram de atingir apenas sistemas administrativos e passaram a ameaçar operações sensíveis, o episódio expõe a necessidade de reforçar prevenção, governança, resposta a incidentes e capacidade de recuperação. Também evidencia o desafio de proteger ambientes críticos sem comprometer a continuidade dos serviços.
Para analisar esse contexto e discutir como empresas e operadores podem se preparar para situações semelhantes, o especialista em segurança da informação e gerente técnico da empresa CTC, Marcelo Silva, comenta as fragilidades mais comuns em ambientes operacionais, os riscos de paralisação, os protocolos de resposta e as medidas necessárias para reduzir impactos e acelerar a retomada das atividades. A seguir, a entrevista completa.
A instabilidade registrada no Porto de Santos acende um alerta para o setor logístico? Por quê?
Acende, e não só pelo tamanho do porto. Quem acompanhou viu que navio continuou atracando e carga continuou sendo movimentada. O que travou foi a parte administrativa: agendamento, protocolo, documentação. E foi o suficiente para gerar fila e atraso. Hoje a logística depende tanto da informação quanto do guindaste.
O que mais me chamou atenção, pelo que a própria Autoridade Portuária divulgou, é que o código malicioso já estava na rede antes de se manifestar. Ele só foi ativado quando os servidores foram religados depois de uma queda de energia. Ou seja, alguém estava lá dentro e ninguém sabia. Esse é o tipo de situação que deveria tirar o sono de qualquer gestor de operação.
Em infraestruturas críticas como portos, quais costumam ser as vulnerabilidades mais exploradas por criminosos?
Na maioria das vezes, não é nada sofisticado. O invasor entra com uma senha vazada, explora um sistema que está sem atualização há meses ou chega por um e-mail de phishing que alguém abriu sem desconfiar.
No caso de um porto, tem um agravante: a quantidade de gente conectada. São operadores, terminais, agências marítimas, transportadoras, despachantes e fornecedores de TI, todos trocando dados com a autoridade portuária. Cada uma dessas conexões é uma porta. Eu costumo comparar com um condomínio enorme. Não adianta ter segurança armada na portaria principal se a entrada de serviço fica com o portão encostado.
Quais áreas de uma operação portuária tendem a ser mais afetadas quando há indisponibilidade digital?
O agendamento costuma ser o primeiro a sentir. Sem ele, o caminhoneiro não sabe quando pode ir e o terminal não sabe quem vai chegar. Daí para a fila na estrada é questão de horas. Depois vêm a liberação de carga, a troca de documentos com a Receita e com os terminais e o controle de acesso. Em Santos, inclusive, a instabilidade nesse controle levou a um reforço do nível de segurança do porto.
O curioso é que a parte física geralmente continua de pé. O navio atraca e o guindaste funciona. O que se perde é a coordenação entre as partes, e sem coordenação tudo anda mais devagar.
Há risco de um problema digital localizado provocar efeito em cadeia sobre toda a operação logística ligada ao porto?
Muito. A logística trabalha com janelas apertadas. Se o caminhão atrasa algumas horas para entrar no terminal, o contêiner pode perder o navio. E o próximo navio daquela rota pode sair só daqui a uma semana. Nesse meio tempo tem armazenagem, multa contratual, cliente insatisfeito e, se for carga perecível, perda de produto.
É parecido com um acidente numa marginal de São Paulo no fim da tarde. O problema aconteceu num ponto só, mas a cidade inteira sente.
Como deve funcionar um plano de contingência em um ambiente portuário?
O plano tem que responder uma pergunta bem simples: se todos os sistemas caírem agora, como a gente continua trabalhando? Isso significa ter processo manual definido para o que é crítico, saber quem decide o quê e ter um jeito de se comunicar mesmo sem e-mail e sem a rede interna.
E tem que ser treinado. Eu vejo muita empresa com um plano bonito guardado numa pasta que ninguém nunca testou. Na hora da crise, descobre que o telefone de emergência é de alguém que saiu da empresa há dois anos. Em Santos, pelo que foi divulgado, a operação seguiu usando canais alternativos, inclusive um sistema federal de documentos. Isso mostra que havia um caminho B, e é justamente para isso que contingência serve.
Quais erros mais comprometem a retomada segura dos sistemas após um ataque?
O principal é a pressa. A pressão para voltar a operar é enorme, e é compreensível. Mas religar tudo antes de entender como o invasor entrou e se ele ainda está lá é pedir para o problema voltar.
Outro erro comum é restaurar um backup sem verificar. Se o malware estava na rede há semanas, o backup daquele período pode estar contaminado também. Também vejo empresas que esquecem de trocar as senhas depois do incidente, ou que formatam as máquinas e apagam justamente os registros que a investigação ia precisar. É como pintar a parede sem consertar o cano que está vazando. Fica bonito por uns dias, depois a mancha volta.
Ransomware é hoje a principal ameaça para infraestruturas críticas?
Ransoware – tipo de software malicioso (malware) que sequestra dados ou o próprio dispositivo de uma vítima e exige o pagamento de um resgate – é uma das maiores, porque virou negócio. Os grupos são organizados, dividem tarefas e escolhem alvos que não podem ficar parados, já que esses têm mais pressão para pagar. Um porto, um hospital ou uma distribuidora de energia se encaixam bem nesse perfil.
Mas eu não colocaria tudo na conta do ransomware. Existe roubo de informação, espionagem e até sabotagem pura.
Como retomar serviços sem recolocar sistemas comprometidos no ar?
Com paciência e método. Primeiro, isolar o que foi afetado e investigar: por onde entraram, o que acessaram, desde quando estavam ali. Sem essa resposta, qualquer retomada é aposta.
Depois, reconstruir os sistemas a partir de uma base limpa, em vez de simplesmente religar o que estava lá. Os dados vêm de backups verificados, de preferência guardados fora da rede principal. Todas as senhas e credenciais precisam ser trocadas. E a volta deve ser gradual, começando pelo que é mais crítico, com a equipe de segurança olhando cada movimento. É por isso que esse tipo de recuperação leva dias e não horas. Quem já passou por isso sabe que o último passo, aquela varredura final antes de liberar tudo, é o que dá mais ansiedade e o que menos pode ser pulado.
O setor logístico está preparado para responder a esse tipo de crise?
Depende muito de quem a gente está falando. Os grandes terminais e operadores investiram bastante nos últimos anos e estão num patamar bom. O problema está nas pontas: a transportadora pequena, o despachante, o fornecedor que se conecta ao sistema do porto e não tem uma pessoa sequer dedicada à segurança.
E a corrente arrebenta no elo mais fraco. Acho que o caso de Santos tem um lado positivo nisso tudo: a operação não parou, o que mostra que havia preparo. Mas também deixa claro que o setor precisa olhar para a cadeia inteira, e não só para dentro de casa.
Que papel o erro humano ainda tem em incidentes de segurança cibernética?
Continua enorme. Está por trás de boa parte dos incidentes: o clique no link errado, a senha repetida em vários sistemas, a atualização que ficou para a semana que vem.
Dito isso, eu não gosto de colocar a culpa no funcionário. Se um clique de uma pessoa consegue derrubar a empresa inteira, o problema está no desenho, não na pessoa. Treinamento é importante, e simulação de phishing funciona muito bem. Mas o sistema também precisa ser pensado para aguentar o erro. A gente ensina a dirigir com cuidado e, mesmo assim, coloca airbag no carro.
Que tipo de plano de resposta a incidentes uma infraestrutura crítica precisa ter pronto antes de uma crise?
Um plano que deixe claro o que acontece na primeira hora. Quem é acionado, quem tem autoridade para desligar um sistema, quem fala com a polícia, com os órgãos reguladores e com os clientes. Essa lista de contatos não pode estar só no e-mail corporativo, porque o e-mail pode ser a primeira coisa a cair.
A equipe de resposta precisa estar disponível a qualquer hora. Repare que o caso de Santos começou numa sexta à noite, e isso não é coincidência rara. Também é preciso ter backup separado da rede e testado, e saber quanto tempo leva para restaurar cada sistema. E de tempos em tempos é preciso reunir diretoria, TI, operação e comunicação numa sala e simular uma crise. A gente chama isso de exercício de mesa. É ali que aparecem os buracos do plano, e é muito melhor descobrir esses buracos num treino do que numa madrugada de sábado.
Quais investimentos deveriam ser prioridade hoje para reduzir o risco cibernético em operações estratégicas?
Se eu tivesse que escolher por onde começar, seria monitoramento. O episódio de Santos mostra que o invasor pode passar um tempo dentro da rede sem ser percebido, e quem tem gente e ferramentas olhando o ambiente o dia todo tem muito mais chance de pegar isso cedo.
Logo em seguida vêm autenticação multifator, principalmente para acesso remoto e de terceiros, e backup isolado e testado de verdade. Separar a rede administrativa da operacional também faz muita diferença, para que um problema no financeiro não chegue ao pátio. E nada disso funciona sem gente treinada. Não é um investimento pequeno, mas um dia de porto lento custa bem mais.
Que lições o episódio do Porto de Santos deixa para outros portos, terminais, operadores logísticos e empresas de comércio exterior?
A primeira é que não dá mais para presumir que a rede está limpa só porque nada de estranho aconteceu. O invasor pode estar quieto, esperando.
A segunda é que contingência faz diferença. Ter um caminho alternativo permitiu que a operação seguisse, mesmo mais lenta. Quem ainda não tem o seu deveria aproveitar o momento.
A terceira é que ninguém resolve isso sozinho. Porto, terminal, transportadora e despachante estão todos conectados, e a segurança precisa ser pensada em conjunto, com troca de informação e treinamento entre as empresas.
E tem um detalhe que me parece importante: tudo começou com uma queda de energia. Problemas físicos e digitais estão cada vez mais misturados, e os planos de continuidade precisam considerar isso.
Acompanhe o desdobramento desse caso e sobre outros assuntos de infraestrutura e transporte.